Kritische PHP-Sicherheitslücke: Ist deine Website betroffen?
Zwei neu entdeckte Sicherheitslücken in PHP gefährden zahlreiche Websites und Webanwendungen. Wir erklären, was dahintersteckt, wie du deine Website schützen kannst und warum sich ein Blick auf die technische Grundlage deiner Website lohnt.
Was ist passiert?
Am 21. Oktober 2026 wurden zwei kritische Sicherheitslücken in der weitverbreiteten Programmiersprache PHP bekannt. Die Schwachstellen (CVE-2026-109618 und CVE-2026-109619) ermöglichen es Angreifern unter bestimmten Voraussetzungen, Schadcode auf betroffenen Webservern auszuführen – sogar ohne vorherige Anmeldung.
Das Problem: PHP bildet die technische Grundlage zahlreicher Websites und Content-Management-Systeme (CMS), darunter auch WordPress. Entsprechend gross ist die potenzielle Anzahl betroffener Websites.
Im schlimmsten Fall können Angreifer sensible Daten auslesen, Websites manipulieren oder die Kontrolle über einen Server übernehmen.
Was kannst du dagegen unternehmen?
Bei unseren bestehenden Kunden wurde rasch gehandelt. Wird deine Website woanders betreut, solltest du jetzt handeln:
- PHP-Version überprüfen: Kläre mit deinem Hostinganbieter oder deiner Webagentur, welche PHP-Version deine Website verwendet.
- Sicherheitsupdates installieren: Aktualisiere PHP auf eine Version, in der die bekannten Schwachstellen behoben sind.
- CMS und Erweiterungen aktualisieren: Halte auch dein Content-Management-System sowie sämtliche Plugins und Erweiterungen auf dem neuesten Stand.
- Regelmässige Wartung sicherstellen: Sicherheitsupdates, Backups und eine laufende Überwachung helfen, zukünftige Risiken zu reduzieren.
Du bist unsicher, ob deine Website betroffen ist?
Wir unterstützen dich gerne dabei, deine Website auf mögliche Sicherheitsrisiken zu überprüfen und die notwendigen Massnahmen umzusetzen.
Weniger Abhängigkeiten, weniger Risiken: Unser eigenes CMS
Die aktuelle Sicherheitslücke zeigt ein grundlegendes Problem vieler Websites: Sie sind von zahlreichen Technologien, Plugins und Drittanbietern abhängig, die regelmässig aktualisiert und gewartet werden müssen.
Bei BINARY one gehen wir deshalb einen anderen Weg.
Mit unserem eigenen Content-Management-System setzen wir auf eine moderne Architektur, die ohne PHP auskommt und auf unnötige externe Abhängigkeiten verzichtet.
Das reduziert potenzielle Sicherheitsrisiken, vereinfacht die Wartung und schafft eine flexible, langfristig ausgerichtete Grundlage für digitale Lösungen.
Eine sichere Website beginnt bei der richtigen Technologie.
Erfahre mehr über unser CMS und darüber, wie wir Websites entwickeln, die nicht nur heute überzeugen, sondern auch für die Anforderungen von morgen gerüstet sind.
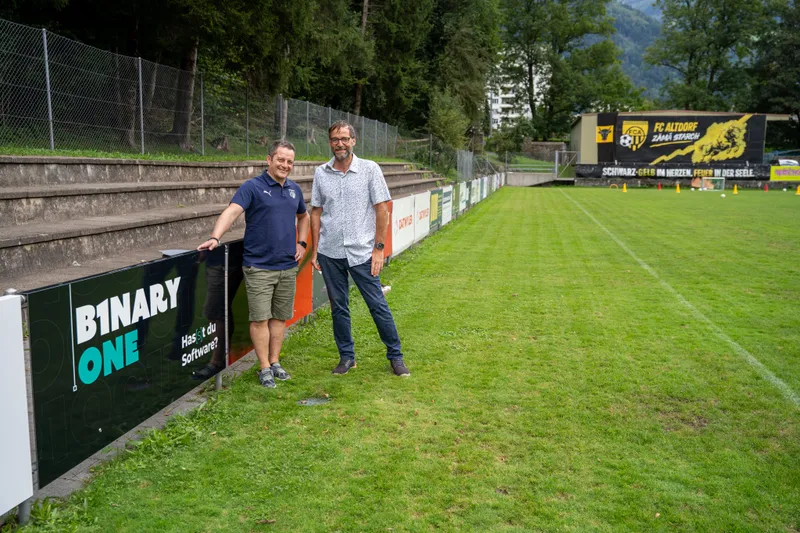
BINARY one ist neuer Partner des FC Altdorf
Ab dieser Saison unterstützen wir den FC Altdorf als Sponsor. Eine Partnerschaft für den lokalen Sport und ein starkes Netzwerk im Kanton Uri.
 Florian Betschart
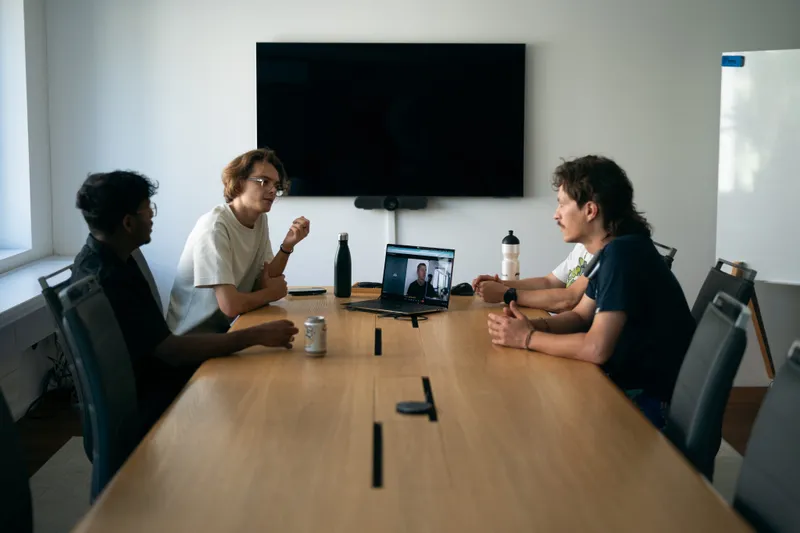
10 Jahre BINARY one in den Urner Medien
Das Urner Wochenblatt und die Urner Zeitung berichten über 10 Jahre BINARY one, Technologie-Trends, künstliche Intelligenz und digitale Souveränität.
 Thomas Tresch
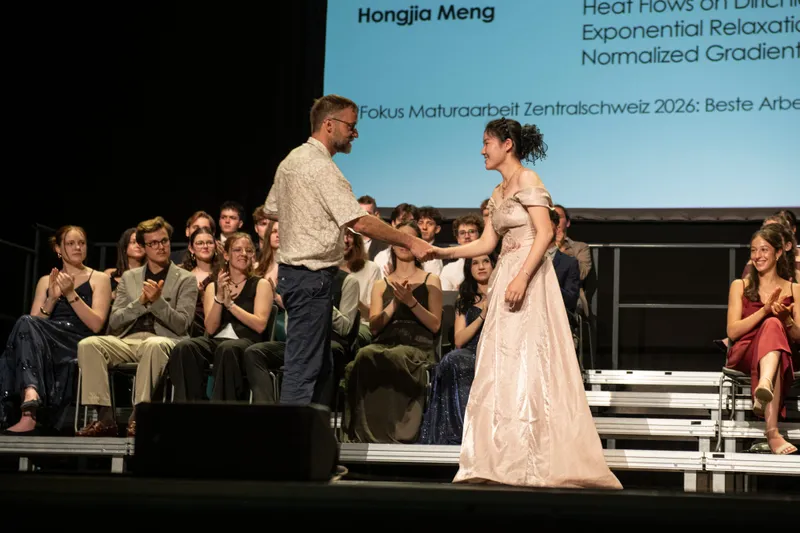
Sonderpreis BINARY one für eine aussergewöhnliche Maturaarbeit
An der Maturafeier im Theater Uri vom 19.6.26 der Kantonalen Mittelschule Uri haben wir einen Preis vergeben, den es so noch nie gab: einen Sonderpreis für die 16-jährige Hongjia Meng – für eine Arbeit, die alle Erwartungen an eine Maturaarbeit weit übertrifft.
Thomas Tresch